Masa Berlaku SSL 200 Hari Mulai Maret 2026, Apa Dampaknya?
Ada perubahan penting dalam dunia keamanan website yang perlu diketahui oleh setiap pemilik domain dan hosting. Mulai 15 Maret 2026, masa berlaku maksimum sertifikat SSL/TLS resmi dipangkas dari 398 hari menjadi 200 hari. Perubahan ini merupakan bagian dari kebijakan keamanan internet yang akan terus diterapkan secara bertahap hingga tahun 2029.
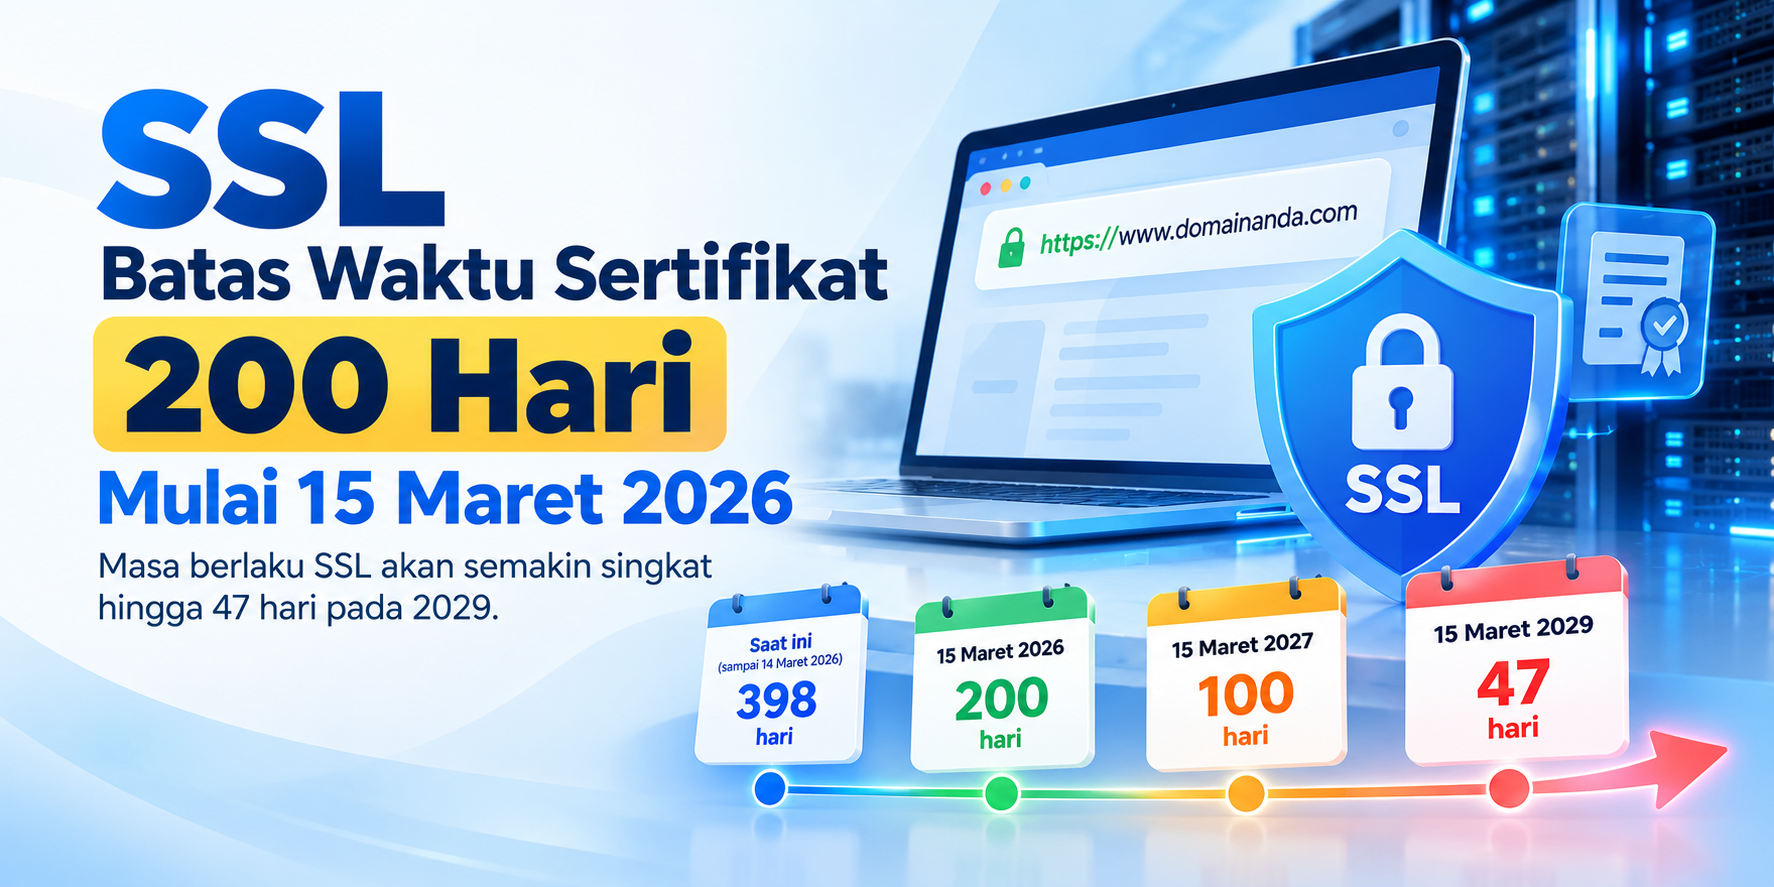
Bagi Anda yang memiliki website bisnis, toko online, blog, atau aplikasi berbasis web, perubahan ini tentu perlu diperhatikan. Pasalnya, sertifikat SSL memiliki peran penting dalam menjaga keamanan koneksi HTTPS dan melindungi pertukaran data antara pengunjung dengan server website. Dengan masa berlaku yang semakin singkat, proses perpanjangan atau renewal SSL perlu dilakukan lebih sering. Jika sertifikat tidak diperbarui tepat waktu, website berisiko menampilkan peringatan keamanan yang dapat mengganggu kenyamanan pengunjung. Lalu, mengapa masa berlaku SSL dipersingkat? Apakah sertifikat yang sudah terpasang harus diganti? Dan bagaimana cara memastikan website tetap aman?
Mari kita bahas satu per satu.
Apa Itu Sertifikat SSL dan Mengapa Website Membutuhkannya?
SSL atau Secure Sockets Layer merupakan istilah yang umum digunakan untuk teknologi pengamanan koneksi website. Saat ini, teknologi yang digunakan adalah TLS (Transport Layer Security), yaitu penerus SSL dengan standar keamanan yang lebih modern. Sertifikat SSL/TLS membantu browser memverifikasi identitas server dan membangun koneksi terenkripsi antara pengunjung dengan website. Ketika website menggunakan sertifikat SSL yang valid, alamatnya dapat diakses melalui HTTPS. Koneksi ini membantu melindungi data yang dikirimkan, seperti informasi login, formulir kontak, hingga transaksi online. Sebaliknya, jika sertifikat SSL sudah kedaluwarsa atau mengalami kesalahan konfigurasi, browser dapat menampilkan peringatan keamanan.Itulah sebabnya SSL menjadi salah satu komponen penting yang perlu diperhatikan dalam pengelolaan website.
Masa Berlaku SSL Dipangkas Menjadi 200 Hari Mulai 15 Maret 2026
Perubahan masa berlaku SSL merupakan kebijakan yang disepakati melalui CA/Browser Forum, organisasi yang menetapkan berbagai standar keamanan sertifikat digital untuk internet. Sebelumnya, sertifikat SSL publik dapat diterbitkan dengan masa berlaku maksimum 398 hari. Namun, sejak 15 Maret 2026, sertifikat baru hanya diperbolehkan memiliki masa berlaku maksimal 200 hari. Perubahan ini tidak berhenti pada tahun 2026. Dalam beberapa tahun mendatang, masa berlaku sertifikat akan kembali dipersingkat.
Berikut jadwal perubahan yang perlu Anda ketahui.
| Tanggal Penerapan | Maksimum Masa Berlaku SSL |
|---|---|
| Sebelum 15 Maret 2026 | 398 hari |
| 15 Maret 2026 | 200 hari |
| 15 Maret 2027 | 100 hari |
| 15 Maret 2029 | 47 hari |
Artinya, mulai tahun 2029, sertifikat SSL baru hanya dapat digunakan maksimal 47 hari sebelum harus diperbarui.
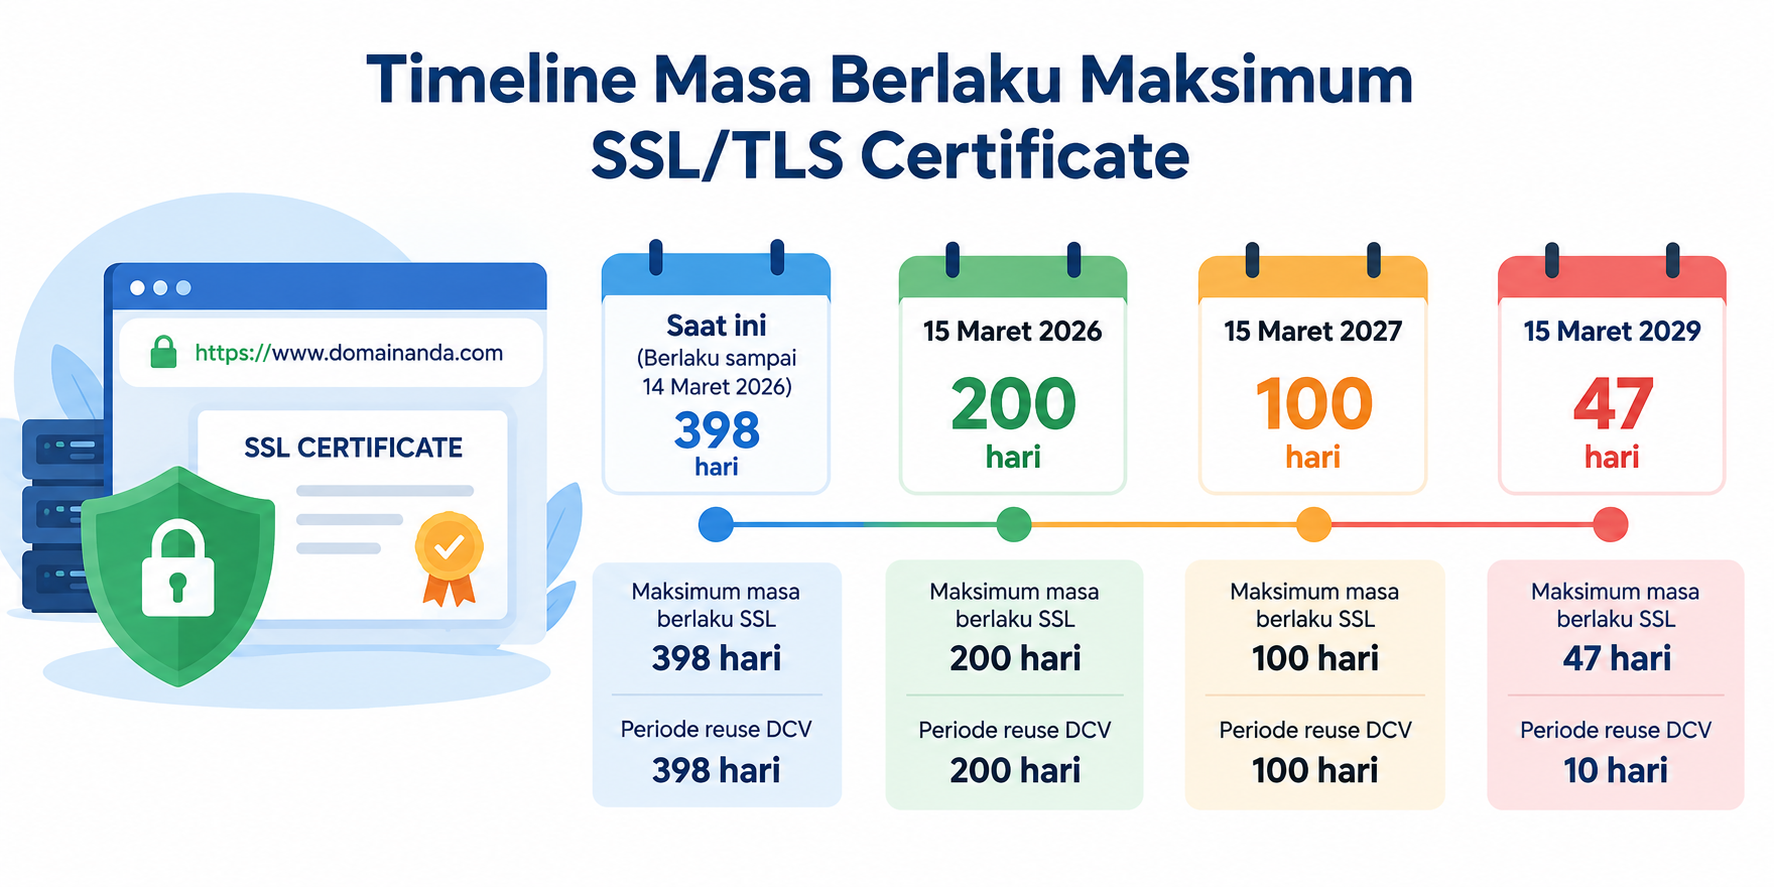
Bagi pemilik website, kondisi ini membuat pengelolaan SSL menjadi semakin penting. Pembaruan sertifikat yang sebelumnya cukup dilakukan sekitar setahun sekali kini harus dilakukan lebih sering.
Bagaimana dengan Tanggal 11 Maret 2026?
Sebagian penerbit sertifikat mulai menyesuaikan masa berlaku SSL sejak 11 Maret 2026, beberapa hari sebelum kebijakan industri diterapkan secara resmi. Namun, tanggal efektif yang ditetapkan secara umum adalah 15 Maret 2026.
Perlu dipahami juga bahwa sertifikat SSL yang diterbitkan sebelum tanggal tersebut tidak otomatis kedaluwarsa. Sertifikat yang masih valid tetap dapat digunakan hingga tanggal berakhirnya, selama tidak terdapat alasan lain yang mengharuskan pencabutan.
Mengapa Masa Berlaku SSL Semakin Singkat?
Mungkin Anda bertanya, mengapa sertifikat SSL yang sebelumnya bisa digunakan lebih dari satu tahun kini harus diperbarui dalam waktu yang lebih pendek?
Tujuan utamanya adalah meningkatkan keamanan website dan mendorong sistem pengelolaan sertifikat yang lebih baik.
1. Mengurangi Risiko Penyalahgunaan Sertifikat
- Sertifikat SSL berkaitan dengan private key yang digunakan server untuk membuktikan identitasnya saat membangun koneksi TLS.
- Jika private key jatuh ke tangan pihak yang tidak bertanggung jawab, terdapat risiko penyalahgunaan dalam kondisi tertentu.
- Masa berlaku sertifikat yang lebih pendek membantu membatasi periode penggunaan sertifikat yang berpotensi bermasalah.
- Namun, jika terjadi kebocoran private key, administrator tetap harus segera mengganti key dan mencabut sertifikat terkait. Masa berlaku yang singkat bukan pengganti penanganan insiden keamanan.
2. Memastikan Validasi Domain Lebih Teratur
- Dalam proses penerbitan sertifikat SSL, pemohon harus membuktikan bahwa mereka memiliki kendali atas domain yang digunakan.
- Proses ini dikenal sebagai Domain Control Validation atau DCV.
- Dengan masa berlaku sertifikat yang lebih pendek, informasi dan kendali atas domain dapat diperiksa kembali secara lebih rutin.
- Hal ini membantu menjaga keakuratan proses penerbitan sertifikat.
3. Mendorong Pembaruan SSL Secara Otomatis
- Bayangkan jika Anda mengelola 20 website dan setiap sertifikat SSL harus diperbarui secara manual setiap beberapa minggu.
- Tentu pekerjaan tersebut akan menyita waktu dan meningkatkan risiko kesalahan.
- Karena itulah, perubahan kebijakan ini juga mendorong penggunaan sistem pembaruan SSL otomatis.
- Dengan otomatisasi, proses penerbitan dan renewal sertifikat dapat dilakukan tanpa harus selalu mengandalkan tindakan manual administrator.
4. Meningkatkan Standar Keamanan Internet
- Ancaman keamanan internet terus berkembang. Oleh karena itu, sistem perlindungan website juga perlu mengikuti perkembangan teknologi.
- Masa berlaku sertifikat yang lebih pendek membantu mempercepat siklus pembaruan sertifikat dan mendukung penerapan standar keamanan baru.
- Langkah ini menjadi bagian dari upaya menjaga ekosistem HTTPS agar tetap aman dan tepercaya.
Apa Dampaknya bagi Pemilik Website?
Meskipun perubahan ini berkaitan dengan kebijakan keamanan, dampaknya dapat dirasakan langsung oleh pemilik website dan pengelola server.
1. SSL Perlu Diperbarui Lebih Sering
- Dampak yang paling terasa adalah meningkatnya frekuensi renewal SSL.
- Dengan batas maksimum 200 hari, sertifikat baru perlu diperbarui sekitar dua kali dalam setahun. Ketika batasnya menjadi 100 hari, proses pembaruan akan semakin sering dilakukan.
- Pada tahun 2029, sertifikat dengan masa berlaku maksimal 47 hari memerlukan sekitar delapan kali penerbitan dalam setahun, bahkan bisa lebih sering jika renewal dilakukan lebih awal.
2. Risiko SSL Expired Jika Tidak Dipantau
Sertifikat SSL yang kedaluwarsa dapat menyebabkan browser menampilkan peringatan seperti:
"Your Connection Is Not Private"
atau
"Your Connection Is Not Secure"
Peringatan tersebut dapat membuat pengunjung ragu untuk membuka website.
Untuk website bisnis dan toko online, masalah SSL expired juga dapat mengganggu aktivitas pelanggan serta menurunkan kepercayaan terhadap layanan.
3. Pengelolaan Banyak Website Menjadi Lebih Menantang
- Bagi pengguna yang hanya memiliki satu website, memantau sertifikat SSL mungkin tidak terlalu sulit.
- Namun, bagaimana jika Anda mengelola puluhan domain, subdomain, atau aplikasi web?
- Tanpa sistem monitoring dan renewal yang baik, risiko keterlambatan pembaruan akan semakin tinggi.
- Karena itu, pengelolaan SSL secara terpusat dan otomatis menjadi semakin dibutuhkan.
4. Administrator Server Perlu Menyesuaikan Konfigurasi
- Pengguna VPS dan dedicated server yang mengelola SSL secara mandiri perlu memastikan proses renewal berjalan dengan benar.
- Selain memperbarui sertifikat, administrator juga harus memastikan sertifikat baru sudah digunakan oleh web server.
- Hal ini penting karena sertifikat yang berhasil diperbarui belum tentu langsung aktif jika konfigurasi layanan belum diperbarui atau dimuat ulang.
Apakah Biaya SSL Akan Menjadi Lebih Mahal?
- Masa berlaku sertifikat yang lebih singkat tidak otomatis membuat biaya SSL menjadi lebih mahal.
- Hal yang perlu dipahami adalah adanya perbedaan antara masa berlaku sertifikat dan periode layanan SSL yang dibeli.
- Sebagai contoh, Anda dapat memiliki layanan SSL dengan periode berlangganan satu tahun, sementara sertifikat yang diterbitkan hanya berlaku maksimal 200 hari.
- Selama periode layanan masih aktif, sertifikat dapat diterbitkan ulang sesuai ketentuan penyedia.
- Namun, kebijakan biaya dan fasilitas penerbitan ulang dapat berbeda untuk setiap layanan SSL.
- Karena itu, penting untuk memahami ketentuan renewal sebelum memilih produk SSL yang akan digunakan.
Cara Mengantisipasi Perubahan Masa Berlaku SSL
Tidak perlu menunggu sampai sertifikat kedaluwarsa untuk mulai memperhatikan keamanan HTTPS pada website.
Berikut beberapa langkah yang bisa Anda lakukan.
1. Periksa Tanggal Kedaluwarsa SSL
- Pastikan Anda mengetahui kapan sertifikat SSL website akan berakhir.
- Pemeriksaan dapat dilakukan melalui informasi sertifikat pada browser, panel hosting, atau layanan pemeriksaan SSL.
- Dengan mengetahui tanggal kedaluwarsa, Anda dapat mempersiapkan proses renewal lebih awal.
2. Manfaatkan Fitur Auto Renewal
- Jika layanan hosting menyediakan pembaruan SSL otomatis, manfaatkan fitur tersebut untuk mengurangi pekerjaan manual.
- Auto renewal dapat membantu menjaga sertifikat tetap aktif selama konfigurasi domain dan proses validasi berjalan dengan benar.
- Meski demikian, pemeriksaan berkala tetap diperlukan untuk memastikan proses pembaruan tidak mengalami kegagalan.
3. Aktifkan Monitoring SSL
- Monitoring membantu mendeteksi sertifikat yang mendekati masa kedaluwarsa.
- Anda dapat mengatur pemberitahuan ketika sertifikat tersisa 30 hari, 14 hari, atau 7 hari sebelum berakhir.
- Langkah sederhana ini sangat berguna untuk mencegah gangguan website akibat SSL expired.
4. Pastikan Konfigurasi HTTPS Berjalan Normal
- Setelah sertifikat diperbarui, lakukan pengujian untuk memastikan HTTPS tetap berjalan dengan baik.
- Periksa apakah sertifikat baru sudah aktif, nama domain sesuai, dan tidak terdapat kesalahan konfigurasi pada web server.
- Bagi pengguna VPS, pemeriksaan ini juga perlu mencakup layanan reverse proxy atau load balancer jika digunakan.
5. Pilih Layanan Hosting yang Memudahkan Pengelolaan SSL
- Tidak semua pemilik website memiliki waktu untuk menangani konfigurasi server secara langsung.
- Karena itu, memilih layanan hosting yang menyediakan kemudahan pengelolaan SSL dapat menjadi solusi praktis.
- Bagi Anda yang membutuhkan konfigurasi server lebih fleksibel, tersedia juga layanan Cloud VPS Plasawebhost untuk menjalankan aplikasi dan mengatur mekanisme pengelolaan SSL sesuai kebutuhan.
- Dengan layanan yang sesuai, pengelolaan website dapat dilakukan lebih praktis tanpa mengabaikan aspek keamanan.
- Plasawebhost menyediakan layanan Web Hosting berbasis cPanel yang memudahkan pengguna mengelola website, domain, dan konfigurasi SSL sesuai fitur yang tersedia pada paket hosting.
Siapa yang Menetapkan Perubahan Masa Berlaku SSL?
Perlu dipahami bahwa perubahan masa berlaku sertifikat SSL/TLS bukan merupakan kebijakan yang dibuat oleh penyedia web hosting, termasuk Plasawebhost. Perubahan ini berasal dari CA/Browser Forum (Certification Authority/Browser Forum), yaitu organisasi internasional yang beranggotakan berbagai otoritas penerbit sertifikat digital (Certificate Authority) dan pengembang browser.
Melalui kebijakan Ballot SC-081v3, CA/Browser Forum menyepakati pengurangan masa berlaku maksimum sertifikat SSL/TLS publik secara bertahap, dari 398 hari menjadi 200 hari pada 15 Maret 2026, kemudian 100 hari pada 2027, hingga 47 hari pada 2029.
Kebijakan ini berlaku secara luas bagi sertifikat SSL/TLS publik yang digunakan untuk mengamankan koneksi HTTPS, sehingga bukan hanya berlaku pada satu perusahaan hosting atau penyedia sertifikat tertentu.
Sebagai penyedia layanan web hosting dan server, Plasawebhost mengikuti perkembangan standar keamanan internet yang berlaku. Dengan demikian, perubahan masa berlaku SSL merupakan bagian dari penyesuaian terhadap standar keamanan global, bukan pembatasan layanan yang ditetapkan secara sepihak oleh Plasawebhost.
Bagi pengguna, hal terpenting adalah memastikan sertifikat SSL selalu aktif dan diperbarui sebelum kedaluwarsa agar website tetap aman dan dapat diakses dengan normal.
Apakah Perubahan Masa Berlaku SSL Berpengaruh terhadap SEO?
Perubahan masa berlaku SSL menjadi 200 hari tidak secara langsung membuat peringkat website naik atau turun di mesin pencari.
Namun, HTTPS yang valid tetap penting dalam menjaga kualitas dan pengalaman pengguna website.
Jika ser